
数智化转型下,零信任怎么落地?答案是把安全做进网络连接
作者:赵胜 栏目:新闻 来源:中国经济观察网 发布时间:2026-11-20 13:40 阅读量:13190
内容摘要: 过去建企业网,讲究先分内外:外网在墙外,内网在墙里,防火墙守在中间。安全怎么做,都是围着这条线转的。信锐技术长期深耕企业无线通信与会议协作领域,在园区网、无线接入、终端连接等场景中积累了大量实践,也更清楚今天这条边界线为什么越来...过去建企业网,讲究先分内外:外网在墙外,内网在墙里,防火墙守在中间。安全怎么做,都是围着这条线转的。信锐技术长期深耕企业无线通信与会议协作领域,在园区网、无线接入、终端连接等场景中积累了大量实践,也更清楚今天这条边界线为什么越来越难画。
业务搬上了云,数据不再只留在内网;出差的人在用Wi-Fi,合作方要进系统看数据;办公室里的设备,除了电脑,还有打印机、摄像头、各种物联网终端。内网的入口变多了,薄弱点也跟着变多。
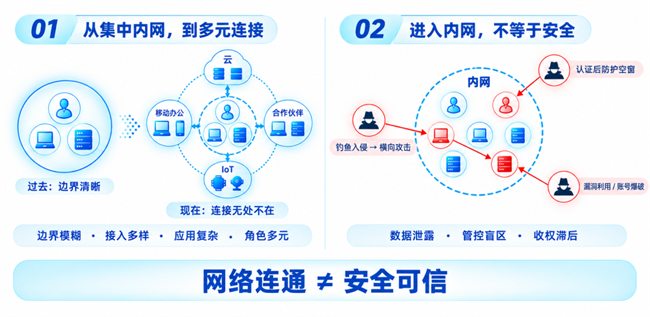
业务与终端走出固定边界,网络连通不等于安全可信
更麻烦的是,很多企业一边上了零信任,一边还留着老习惯:设备连上网络、通过一次认证,就算进内网了。至于零信任,要等到访问业务系统时才开始接管。
也就是说,终端连上网的那一刻,它已经在内网里了,但零信任还没来得及管它。终端带毒入网、攻击者借此在内网横向渗透,都发生在这段空档里。
一、边界内默认可信,正在失效
传统边界安全,在网络上部署防火墙、防毒墙、入侵防御,把世界分成“墙外危险、墙内可信”。这套模型今天有三处失效。
第一,太信任内网里的设备。防火墙外面防得密不透风,里面却可以随便走动:一台电脑中毒,可能殃及整个内网。这两年不少安全事件,攻击正是从内部开始的。还有的电脑一边连办公网、一边连外网,一封钓鱼邮件,就可能把它变成攻击内网的跳板。
第二,权限给了就收不回。系统认一次IP,之后基本不管。员工离职了,业务那边的账号停得很快,网络这边的权限却常常还挂着。这段时间里会发生什么,谁也说不准。
第三,认证要过两遍。网络一套账号,业务一套账号,员工连网登一次,访问业务再登一次。更麻烦的是两边对不上号:网络看到的“人”和业务看到的“人”不是同一个,业务那边发现了问题,网络这边不知道该停谁的权限。
三个问题说到底是同一件事:设备变得这么多、这么杂,“进来就算数”的老逻辑却没跟着变。
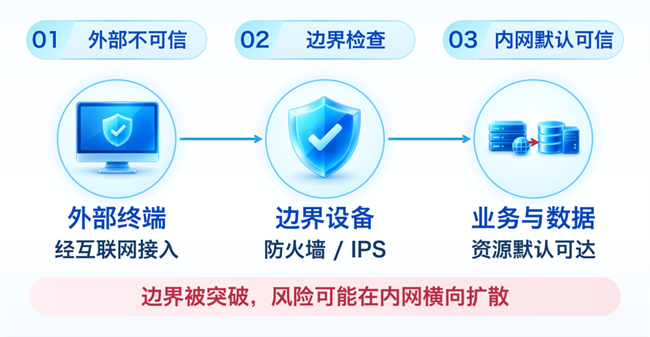
传统边界安全默认内网可信,攻击者突破一点就可能横向扩散
二、解法:让网络和零信任合成一套
零信任的道理并不复杂:没有身份,访问不了业务;有了身份,还要反复核验;登录之后,能碰的业务很有限;行为一异常,立刻被拦下。
但要把这几句话落到园区网里,光有零信任不够,网络这一侧也得配合。信锐和深信服的做法,是把两边的认证、准入、权限合成一套来管。
(01)认证融合:网络认证与零信任认证合成一次
先说认证。终端第一次连网,会被引导安装零信任客户端,认证一次,连网和访问业务同时放行;iBrain NMC给全网用户做统一的身份和权限管理。一套账号走到底,员工不用登两遍,两边看到的也是同一个人,出了问题,安全策略才落得下去。
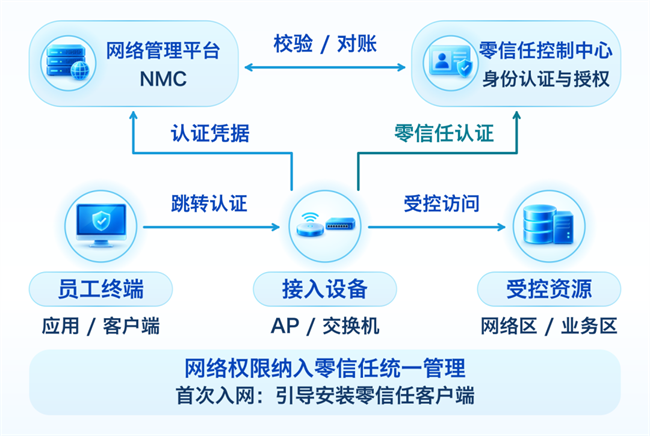
网络与零信任联动,一次认证同步获取入网与业务访问权限
(02)动态权限:权限跟着风险走
然后是权限。权限不是发了就完事,系统会持续评估:这个人是谁、在哪个部门、用什么终端、从哪个位置连上来的,综合判断,随时调整权限。有明确风险的,阻断访问、禁用账号;正常终端照常使用,几乎无感。
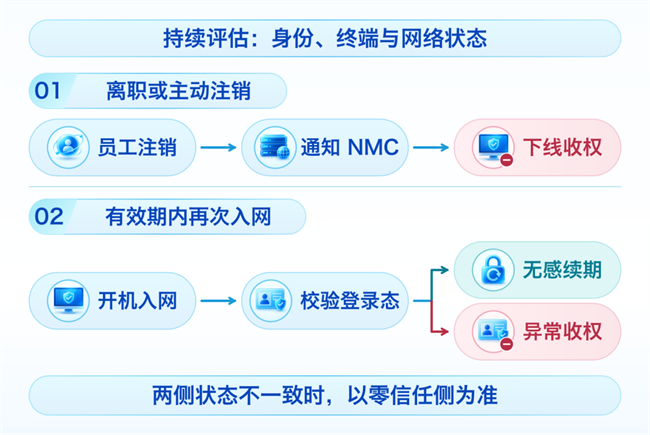
持续校验登录状态,正常续期、异常按策略收权,注销联动下线
(03)安全准入:从业务零信任扩展到网络零信任
再说准入。网络控制器里自带认证服务器,员工、访客、IoT终端按各自的身份进网,有线无线一体覆盖。没完成认证的终端,只放通零信任服务,业务资源一律碰不到。终端环境还会被持续检查,不合规的,访问直接断掉、登录直接注销。
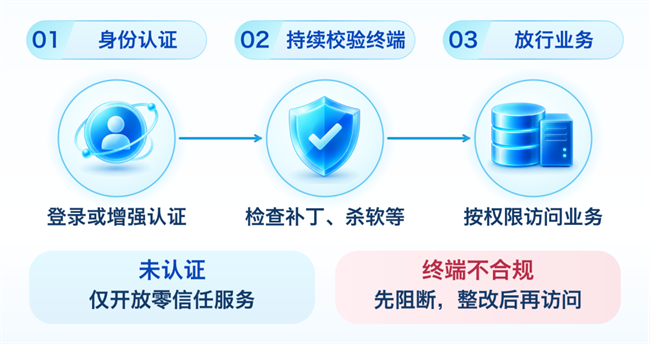
先验身份、再查终端,安全合规后才放行业务访问
最后是兜底。信锐交换机和深信服的安全设备联动,发现异常IP,控制器定位到终端,全网封堵;无线侧由流量安全引擎记录内网访问路径、识别异常行为。出了事,找得到人,也拦得住。
网络安全做到最后,其实是把“连上”和“可信”看成两回事:连上不代表可信,可信要一直验证。网络和零信任拧成一股之后,这套验证就发生在每一次连接上,而不是等进了内网再说。空窗关掉了,风险自然就小了。
信锐与深信服把网络与零信任拉通,让安全跟着连接走。这套逻辑,就是十个字:安全即连接,连接即安全。
郑重声明:此文内容为本网站转载企业宣传资讯,目的在于传播更多信息,与本站立场无关。仅供读者参考,并请自行核实相关内容。
相关内容